SPF, DKIM und DMARC: So schützt du deine E-Mail-Domain
 KI-generiert
Wenn eine E-Mail von meiner Domain verschickt wird, soll der empfangende Mailserver möglichst zuverlässig erkennen können, ob sie wirklich von einem erlaubten Absender stammt. Dafür arbeiten drei DNS-basierte Verfahren zusammen: SPF, DKIM und DMARC.
SPF: Welche Server dürfen senden?
SPF – Sender Policy Framework – listet im DNS die Mailserver auf, die E-Mails für eine Domain versenden dürfen. Der empfangende Server vergleicht den Absender mit diesem Eintrag.
Für meine Domain lautet der SPF-Eintrag aktuell:
v=spf1 include:spf.hornetsecurity.com include:spf.protection.outlook.com include:agenturserver.de -allDamit erlaube ich den Versand über Hornetsecurity, Microsoft 365 und die Infrastruktur von agenturserver.de. Das -all am Ende bedeutet: Andere, nicht aufgeführte Server sollen die SPF-Prüfung nicht bestehen.
DKIM: Hat die Nachricht eine gültige Signatur?
DKIM – DomainKeys Identified Mail – versieht ausgehende E-Mails mit einer kryptografischen Signatur. Der Mailserver des Empfängers ruft den öffentlichen Schlüssel aus dem DNS ab und prüft damit, ob wichtige Teile der Nachricht unverändert geblieben sind.
Der DKIM-Schlüssel steht normalerweise nicht im SPF- oder DMARC-Eintrag. Er liegt als eigener TXT-Eintrag unter einem sogenannten Selector, zum Beispiel selector._domainkey.example.de. Welcher Selector verwendet wird, hängt vom jeweiligen Mailanbieter ab. Bei mir wird DKIM deshalb über die angebundenen Versanddienste verwaltet und muss für jeden aktiven Dienst separat geprüft werden.
DMARC: Was passiert bei fehlender Prüfung?
DMARC – Domain-based Message Authentication, Reporting and Conformance – verbindet SPF und DKIM mit einer Richtlinie. Zusätzlich prüft DMARC, ob die geprüfte Domain zum sichtbaren Absender passt. So kann ich festlegen, wie Empfänger mit nicht autorisierten Nachrichten umgehen sollen.
Meine aktuelle DMARC-Richtlinie lautet:
v=DMARC1; p=reject; sp=reject; np=reject; adkim=s; aspf=s; fo=1:d:s; rua=mailto:a.ivx6ok6n@reports.hornetdmarc.com; ruf=mailto:f.ivx6ok6n@reports.hornetdmarc.comp=reject: Nachrichten, die DMARC nicht bestehen, sollen abgewiesen werden.sp=reject: Dieselbe strenge Vorgabe gilt für Subdomains.np=reject: Auch nicht existierende Subdomains erhalten diese Vorgabe.adkim=sundaspf=s: DKIM- beziehungsweise SPF-Domain müssen exakt zur sichtbaren Absenderdomain passen.fo=1:d:s: Bei Authentifizierungsfehlern können detailliertere Fehlermeldungen für SPF und DKIM angefordert werden.rua: Dorthin gehen zusammengefasste DMARC-Berichte.ruf: Dorthin können einzelne Fehler- oder Forensikberichte gesendet werden, sofern der empfangende Anbieter das unterstützt.
Wie greifen SPF, DKIM und DMARC ineinander?
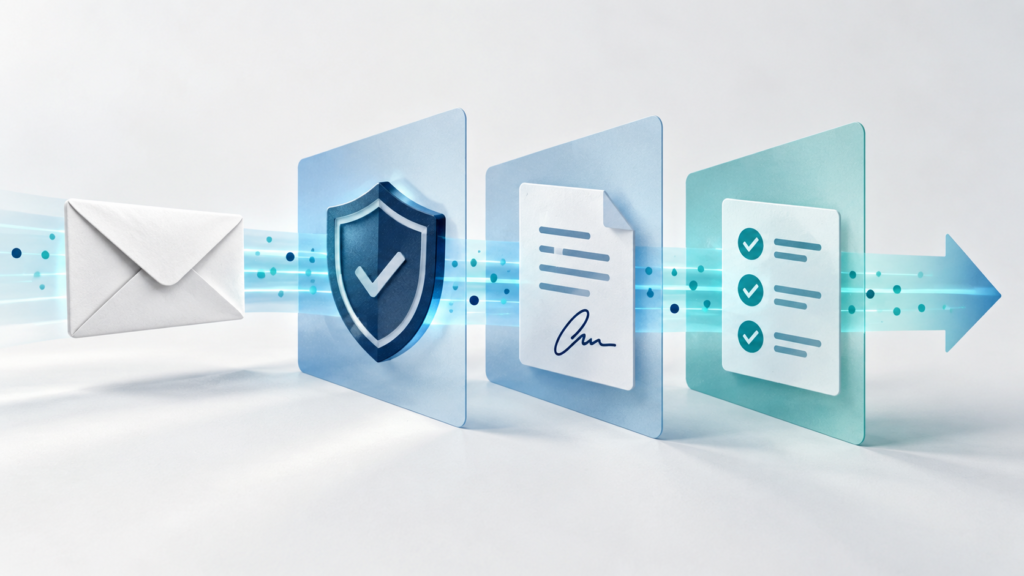
- SPF prüft, ob der versendende Server grundsätzlich zugelassen ist.
- DKIM prüft, ob die Nachricht mit einer gültigen Signatur versehen und nicht unbemerkt verändert wurde.
- DMARC bewertet die Ergebnisse und setzt die gewünschte Richtlinie durch.
Keines der Verfahren ersetzt die anderen vollständig. SPF kann durch Weiterleitungen beeinträchtigt werden, während DKIM bei Weiterleitungen oft robuster ist. DMARC sorgt anschließend für eine klare gemeinsame Regel und liefert Hinweise darüber, wenn jemand die Domain missbrauchen möchte.
Worauf sollte man bei der Einrichtung achten?
- Alle legitimen Versanddienste müssen in SPF oder über gültige DKIM-Signaturen berücksichtigt werden.
- SPF darf nicht durch zu viele DNS-Abfragen über das Limit von zehn Lookups hinaus wachsen. Verschachtelte
include-Einträge zählen mit. - Vor einer strengen
reject-Richtlinie sollten die Aggregate Reports über einen ausreichenden Zeitraum geprüft werden. - Die in
ruaundrufeingetragenen Empfänger erhalten technische Berichtsdaten. Diese Verarbeitung sollte in der eigenen Datenschutzdokumentation berücksichtigt werden.
Mein Fazit
SPF, DKIM und DMARC sind keine sichtbaren Funktionen der Website, sondern wichtige Regeln im DNS. Zusammen erschweren sie gefälschte Absender und helfen dabei, die Zustellbarkeit legitimer E-Mails zu verbessern. Die Einträge sollten trotzdem bei jeder Änderung am Mailversand erneut geprüft werden – besonders dann, wenn ein weiterer Anbieter, ein Newsletterdienst oder ein Kontaktformular hinzukommt.
Die gezeigten DNS-Einträge entsprechen meiner aktuellen Konfiguration. Mailanbieter können eigene Selector, Include-Ziele und Berichtsfunktionen verwenden; deshalb sollte man die konkrete Einrichtung immer anhand der offiziellen Angaben des jeweiligen Anbieters kontrollieren.
← Zurück zum Blog